domingo, 9 de mayo de 2010
martes, 16 de marzo de 2010
Soluciones prácticas XD
Esto de la informática como que no le va a muchas personas... no les hace mucha gracia estar frente a una computadora y piensan que "eso" que algunas veces ocupan para hacer sus tareas del colegio o de la Universidad y que muuuuchas otras veces ocupan para el ocio, creen que solamente puede funcionar con "Win-downs" y que el programa imprescindible que siempre debe estar es el Winbugs láiv mécenyer "Remasteraized Edichon" y que el mejor sitio para hayar información actual se llama féisbuk o jáyfai... (Qué pena por ese tipo de personas).Pues el nombre de este post se me vino a la mente después que platicaba con "El Triby" quien trabaja en un lugar cerca de la UES donde sacan impresiones y es un mini cyber caffé, y que por lo que me comentaba me hice un perfil de usuario de la persona en cuestión de su relato.
Pues éste mi cuate, me contaba que un buen día de estos, un usuario lo llego a visitar porque quería servicio de Internet, y pues no he mencionado que este mini-cyber está conformado por 5 PC's que ya ni para el tigre están, y de repente éste jóven en cuestión se le acerca al Triby para ponerle queja que la "computadora se le había arruinado" porque movía el "máus" y no se miraba nada...
Entonces el Triby (en son de broma) le dice: "apagá el monitor unos 2 minutos y luego lo volves a encender, talvez así..."
Dicho y hecho!
Me contó que salió el jovencito bien mandado a apagar el monitor y se le quedó viendo fijamente a la pantalla por unos 3 minutos sin despegarle los ojos (dijo que con el pretexto para que se compusiera bien porque tenía un rato de sentir que estaba muy lenta mientras navegaba...") ¬¬
Y yo... WTF? Desde cuando "vuelve a la vida" un WinXP con sólo apagar y encender el monitor? Jajajajajajajaja.... XD
Hay historias acerca de informática que son buenas, pero ésta, es una de las mejores :p
Bytes!
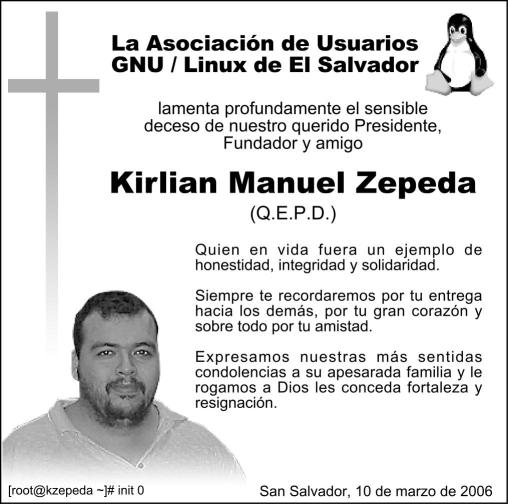
Recordando a un amigo de peso
Con mucho buen humor, mucha paciencia para explicar y enseñar (usuario de MS-PowerPoint para la presentación de una charla de criptografía en la UCA en el 2002 XD) y gustador de los juegos "battle" en red, nuestro amigo linuxero Kirlian Manuel Zepeda (QDDG), se le recuerda por su carisma y por quien en vida fuera un buen impulsador y conocedor del Software Libre y el OpenSource.
[root@KZepeda ~]# init 0jueves, 28 de enero de 2010
Trabajar para vivir o vivir para trabajar?
Después de haber(me) salido de mi ex-empleo, he sentido una paz y una libertad que es la que andaba buscando y la que me impulsa a seguir viendo el futuro con una oportunidad más para alcanzar las metas y sueños que deseo hacer realidad, y lo que sí tengo claro es que de la única forma que podré alcanzarlos, es dejarme guiar, tomado de la mano de Aquel que me ha dado vida eterna, puso esos sueños en mi mente y me seguirá dando todas las fuerzas y recursos necesarios para alcanzarlos.El siguiente artículo que encontré en el diario electrónico (español) El Pais cuenta sobre las muchas inquietudes, espectativas y aspiraciones que los jóvnes del otro lado del charco (continente) también tienen.
[Fuente: Diario ElPais]
Un trabajo para vivir, no una vida para trabajar
"¿Mimados? Eso es hablar desde la ignorancia. Mi generación no ha perdido la cultura del esfuerzo, ¿Cómo la vamos a perder? Con lo fastidiados que estamos..." Es lo que responde Rafael Palomar, un chico de 26 años de Segorbe, en Castellón, cuando le preguntan si cree que es verdad, eso que dicen en privado algunos empresarios, y adultos en general, de que los jóvenes se han acomodado, que han perdido cierto espíritu de sacrificio que sí tenían sus padres porque ellos se han criado en una etapa de prosperidad histórica en España. Hasta ahora.
Rafael, de 26 años, responde rodeado de voces infantiles, en medio de una de las clases de música que imparte de lunes a sábado, un trabajo que combina con la orquesta con la que actúa cerca de 90 veces al año (los fines de semana y todo el verano); los ratos sueltos, cada semana, con la charanga de su pueblo y el grupo que tiene con sus amigos. Esto último, por amor al arte. A los estudios superiores de clarinete les dedica las mañanas. "Es verdad que el bienestar te hace más exigente, pero tenemos las mismas ganas o más de trabajar que nuestros padres, estamos dispuestos a todo", insiste.
Si uno pone en una charla de café el ejemplo de Rafael, con sus 26 años, sus dos empleos y sus estudios de música, acto seguido, cualquiera puede replicar con el ejemplo de un chico anónimo que busca empleo desde el sofá y acude a las entrevistas de su primer trabajo con los días de vacaciones y lo cerca que está el trabajo de su casa como inquietudes fundamentales.
No se puede pontificar sobre si esa masa heterogénea que forma la juventud es más o menos entregada que la de sus padres, más o menos acomodada. No hay estadísticas que midan cuestiones tan etéreas como el espíritu de sacrificio, así que el debate se asienta sobre un jardín de percepciones particulares.
Pero si algo constatan los sondeos de opinión, las empresas de selección de personal (antes, las ETT), que entrevistan a miles de ellos a diario, y los empresarios es que los menores de 30 años no quieren que el trabajo sea el centro de su vida, ni obedecer ciegamente las órdenes, que les importa cada vez más la conciliación de su trabajo con su vida privada. Aunque este deseo de partida choca con la precariedad laboral que sufre el joven y los bajos salarios.
"Lo que es una trampa es comparar a los jóvenes de ahora con los de antes, lo que hay que comparar es una sociedad con la otra. Los valores que cambian son los de toda la sociedad", puntualiza Javier Elzo, catedrático de Sociología de la Universidad de Deusto.
Elzo ha codirigido la Encuesta Europea de Valores aplicada a España, que saldrá publicada dentro de unos meses, y adelanta una brecha en los 50 años: ante la afirmación de que el trabajo siempre es lo primero aunque signifique menos tiempo libre, el grado de rechazo aumenta cuanto menor es la edad. De la misma forma, a la cuestión de si hay que obedecer las órdenes de un superior sólo cuando se está de acuerdo, la mitad de los encuestados de 15 a 24 años respondió que sí, mientras que a partir de los 50 años el grado de adhesión baja 30%.
"No es negativo combinar el trabajo con el ocio, y cuando se habla de irresponsabilidad, hay que hablar de una sociedad entera desresponsabilizada, y eso es otra historia", reflexiona el sociólogo.
María Ángeles Tejada, responsable de especialidades de la empresa de selección de personal Randstad, constata que "ahora con la crisis ya no verbalizan las mismas exigencias de horario o vacaciones, pero esa inquietud sigue latente en sus decisiones: algunos de ellos escogen un trabajo, aunque sea menos interesante que otro, sólo porque se sale una hora antes, o porque está más cerca de su casa..." se lamenta.
Tejada defiende la conciliación, pero cree que en una sociedad en la que cada vez es más importante el esfuerzo, uno debe asumir que no siempre podrá cumplir su horario, y sobre todo, "en una primera etapa de vida laboral, en la que más se tiene que sacrificar, porque es cuando falta experiencia, para definir su proyecto profesional de futuro. Ellos son más cortoplacistas", razona.
Cuando la preparación, académica y de idiomas, ya se le presume a la generación más formada de la historia española, "un empresario elige por la actitud, porque la aptitud se da por descontada".
La cuestión es qué entiende cada uno por una buena actitud ante el trabajo. Muchos empresarios se le quejan a David Garrofé, responsable del área de empleo y secretario general de Cecot, una patronal formada por empresarios de la provincia de Barcelona: "Algunos critican mucho la predisposición que ven en los jóvenes, les motivan menos cosas, pero yo también les explico a ellos que la respuesta de esta gente joven cambia en función de cómo la empresa se compromete con ellos, que piden proyectos empresariales novedosos".
La palabra conciliación se empezó a utilizar no hace tantos años para definir la necesidad de las personas de combinar sus responsabilidades laborales con la atención a la vida personal, familiar y al tiempo libre, pero los nacidos en los ochenta han crecido oyéndola y eso acaba calando en su amasijo de inquietudes a la ahora de poner un pie en el mercado de trabajo.
Es lo que percibe Ignacio Buqueras, presidente de la Comisión Nacional para la Racionalización de los Horarios Españoles, una plataforma que pugna por potenciar la conciliación y una europeización de los horarios. "Vemos cómo, poco a poco, está entrando esta cultura, una escala de prioridades diferente, la gente joven, además de trabajar, tiene claro que quiere hacer deporte, seguir cursos de formación...". Buqueras, empresario, destaca que "el espíritu de sacrificio es necesario, pero eso no significa echar más horas, la cultura del presentismo es tercermundista, -ojalá pudieras entender esto, Ing. J. Bonilla- una cosa es el compromiso con la empresa y otra la fidelidad perruna".
Si a Xavi T. le ofrecieran un 20% más de salario por cambiar de trabajo, lo rechazaría. ¿Y un 30%? "También. ¿De qué me serviría ganar ese dinero si no podría gastarlo en lo que me gusta? Yo trabajo para vivir y no al revés", se pregunta. Este apasionado del atletismo y los viajes, informático de profesión, tiene ya 35 años, pero apunta desde hace años una forma diferente de afrontar la vida. Negoció con su empresa cobrar un mes menos de salario a cambio de tener un mes más de vacaciones, para poder realizar dos de sus largas travesías. Entra a trabajar lo más pronto posible con el fin de entrenar por la tarde. "También soy flexible, si un día hay que estar más tarde, me organizo y estoy".
Con una tasa de paro del 22% para los jóvenes de 25 a 29 años, y del 34,65% para los de 20 a 24, las reacciones en una entrevista de trabajo cambian. "Antes, cada candidato podía elegir entre tres y cuatro ofertas y ahora sólo tiene una y no sabe cuándo llegará otra, así que empieza a aceptar cosas que antes no quería", explica Encarnación Maroño, de Adecco. "Pero eso no significa que hayan cambiado sus valores, los jóvenes no quieren ser medidos por las horas de trabajo sino por sus objetivos, y no quieren que su vida gire en torno al empleo. Además, ahora, cambiar, pasar por varias empresas, está bien visto", añade.
La de los menores de 30 es una generación de gran caída demográfica, posterior a la del baby boom, que empezó a tener estudios superiores y, aun así, "para su perplejidad, sufrió mucho al entrar al mercado de trabajo", apunta Julio Camacho, director del Observatorio de la Juventud, del Instituto de la Juventud Español (Injuve). "Y esta generación de ahora ya no está perpleja, creen que el trabajo es importante, pero han visto pasarlo mal a sus hermanos mayores y no consideran que sea el centro de su vida. También es una generación con un gran porcentaje de hijos únicos, al contrario que el baby boom", añade el investigador.
"Hablar de generaciones se ha puesto de moda", se sonríe Camacho, pero el conflicto entre unas y otras no es nuevo. "Siempre que se avecinan cambios sociales, los mayores tienen reproches para sus jóvenes", resalta el investigador. Camacho advierte del peligro de "profundizar" en las brechas a la ahora de catalogar a los jóvenes, a veces de forma despectiva: "La distancia siempre la ponemos nosotros respecto a ellos, y con las etiquetas del ni ni (en referencia al porcentaje de jóvenes que ni estudia ni trabaja), estamos ahondando la brecha, cuando hay que hacer lo contrario".
Cuando la crisis se comenzó a notar en España, el empresario Josep Maria Pujol Artigas, dueño de una industria de componentes para la automoción, una de esas multinacionales catalanas, con solera, participó en un debate sobre cómo afrontar la crisis. Lejos de reformas, de ayudas, lo que más destacó Pujol fue la necesidad de "recuperar la cultura del esfuerzo en la nueva generación, desde la escuela".
Al utilizar el verbo volver uno da por hecho que esa cultura existía antes y ahora no. Pujol profundiza en ello: "El valor del esfuerzo no impera demasiado en la sociedad española en general, esta crisis ha venido motivada por gente dispuesta a forrarse rápido, por ejemplo, pero se nota más en la gente joven".
Si el empresario se sentase a hablar con Rafael Palomar, el chico de Castellón, y José Luis Arroyo, el vicepresidente del Consejo de la Juventud, el debate resultaría interesante. Arroyo asegura que "el compromiso de un joven con la empresa estará en relación con las condiciones del empleo, si es precario o no, con la edad, con la rotación, con las condiciones... Y eso no tiene nada que ver con la edad, sino con el mercado de trabajo", destaca.
Si en una empresa saben algo de trabajadores jóvenes es la cadena textil Mango. La plantilla de la multinacional en los servicios centrales tiene una media de edad de 31 y 32 años, y si se incluyen las miles de tiendas que posee la firma, la media baja hasta los 26 o 28 años. Enric Solé, responsable de formación y desarrollo del departamento de recursos humanos, cree que "han cambiado las reglas de juego, la gente joven reclama un tipo de liderazgo más participativo, de colaboración, se sienten más cómodos con estructuras más planas y quieren sentirse responsables de lo que hacen, pero no se esfuerzan menos". Además, "el compromiso se tenía antes hacia la empresa y ahora se tiene a hacia los proyectos de trabajo, que tienen que resultar interesantes".
Si en algo coinciden todos aquellos que trabajan con jóvenes, es que la preocupación por la flexibilidad de horario es mayor de lo que había sido hasta ahora para nadie. "Antes, lo primero era saber cuánto iban a ganar, pero ahora también se pregunta por la flexibilidad, por una adaptación individualizada de la jornada", apunta Garrofé. No hay diferencia entre chicos y chicas en este terreno, la brecha entre lo que piden unos y otros comienza a notarse a partir de los 30 o 35, según su experiencia, cuando forman una familia.
Mauro Torres, un becario de 26 años del Instituto Cervantes en Madrid, reconoce que su generación "no tiene apatía, pero sí más exigencias, y eso es bueno porque, cuando se consiguen, acaban convirtiéndose en derechos sociales y se extienden a todo el mundo". Encarna Maroño concluye: "Dentro de 10 años, ellos serán los nuevos directivos, con una nueva forma de afrontar la vida, ni mejor ni peor".
Un empresario elige por la actitud, la aptitud ya se da por descontada La recesión rebaja las exigencias del empleado, pero no cambian los valores
Un empresario elige por la actitud, la aptitud ya se da por descontada
La recesión rebaja las exigencias del empleado, pero no cambian los valores
El compromiso tiene que ver con las condiciones, no con la edad
Los candidatos a un trabajo ahora preguntan por la flexibilidad horaria
"Los jóvenes piden un liderazgo más participativo", afirman en Mango
"Hay que recuperar desde la escuela la cultura del esfuerzo", dice un empresario
Saludos!
GIMP 2.7.1 en una sola ventana
Sé que estabas deseando probar la característica mono ventana de GIMP, así que te agradará saber que si corres Ubuntu 9.10 Karmic Koala ya te es posible hacerlo. Eso, por supuesto, si no quieres esperar a la próxima versión de tu sistema operativo favorito. Y también por supuesto si no tienes inconveniente en probar una versión inestable de GIMP que puede contener una buena cantidad de errores.
Simplemente añade a tu lista de repositorios en /etc/apt/sources.list la siguiente línea:
deb http://ppa.launchpad.net/matthaeus123/mrw-gimp-svn/ubuntu karmic main
Y ahora actualiza el sistema.
$ sudo apt-get update && sudo apt-get upgrade
Ahora tienes instalada la versión 2.7.1 de GIMP. Al abrirlo seguirás viendo la clásica interfaz multi ventana. Para probar la nueva característica visita el menú Ventanas y activa la casilla Single-window mode. Reinicia la aplicación. Lo que verás ahora es algo como esto:
Aunque en el mismo blog leo que para Diciembre de este año estará lista la versión de GIMP 2.8.
Bytes!
sábado, 23 de enero de 2010
Seguridad mínima en OpenSSH Server
Sorpresa!!! al darme una vuelta por los logs de autenticación veo que han querido acceder por medio de un ataque de fuerza bruta (con el usuario root y algunos otros) al servicio sshd mostrando las siguientes entradas en el archivo /var/log/messages/auth.log.0 :
Jan 17 08:51:45 ubuntu sshd[24173]: Failed password for root from 115.146.138.5 port 36764 ssh2
Jan 17 08:51:48 ubuntu sshd[24179]: pam_unix(sshd:auth): authentication failure; logname= uid=0 euid=0 tty=ssh ruser= rhost=115.146.138.5 user=root
Jan 17 08:51:50 ubuntu sshd[24179]: Failed password for root from 115.146.138.5 port 37070 ssh2
Jan 17 08:51:52 ubuntu sshd[24183]: pam_unix(sshd:auth): authentication failure; logname= uid=0 euid=0 tty=ssh ruser= rhost=115.146.138.5 user=root
Jan 17 08:51:54 ubuntu sshd[24183]: Failed password for root from 115.146.138.5 port 37377 ssh2
Jan 17 08:51:57 ubuntu sshd[24187]: pam_unix(sshd:auth): authentication failure; logname= uid=0 euid=0 tty=ssh ruser= rhost=115.146.138.5 user=root
Jan 17 08:51:59 ubuntu sshd[24187]: Failed password for root from 115.146.138.5 port 37706 ssh2
Jan 17 08:52:01 ubuntu sshd[24191]: pam_unix(sshd:auth): authentication failure; logname= uid=0 euid=0 tty=ssh ruser= rhost=115.146.138.5 user=root
Correcto! Estaban atacando el servicio SSH (sshd) queriendo ingresar con el usuario root y aparte de este usuario habían otros como: sasha, bryan, peter, guest, john, www-data, etc.
La seguridad mínima (pero muy mínima...) que se le puede aplicar a un servidor ssh recién instalado es poner la directiva PermitRootLogin en no en el archivo /etc/ssh/sshd_config y reiniciar solamente el servicio sshd con /etc/init.d/ssh restart
Luego de esta sorpresita, le hice un escaneo de puertos al server y pues obviamente, al tener el puerto predeterminado abierto encontré lo siguiente:
tuxracer@hackerbox:~# nmap -O -vv server1.mi-ex-trabajo.com
Starting Nmap 4.76 ( http://nmap.org ) at 2010-01-22 16:02 CST
Initiating OS detection (try #1) against server1.mi-ex-trabajo.com
Retrying OS detection (try #2) against server1.mi-ex-trabajo.com
Host server1.mi-ex-trabajo.com appears to be up ... good.
Interesting ports on server1.mi-ex-trabajo.com:
Not shown: 991 closed ports
PORT STATE SERVICE
22/tcp open ssh (interesante... ¬¬)
135/tcp filtered msrpc
139/tcp filtered netbios-ssn
445/tcp filtered microsoft-ds
593/tcp filtered http-rpc-epmap
1025/tcp filtered NFS-or-IIS
1720/tcp filtered H.323/Q.931
4444/tcp filtered krb524
5000/tcp filtered upnp
OS fingerprint not ideal because: Host distance (7 network hops) is greater than five
Aggressive OS guesses: Linux 2.6.24 (95%), Linux 2.6.9 - 2.6.26 (95%), Linux 2.6.22 - 2.6.23 (94%)...
Entonces, como segundo paso de la seguridad más mínima que se le puede aplicar a un servidor SSH es cambiarle el puerto predeterminado, ya que la mayoría de botnets que dejan algunos delincuentes informáticos al lanzar pruebas de intrusión lo hacen a servicios que tienen el puerto que viene por default en su archivo de configuración, el 22 en este caso para sshd.
Para cambiarlo, editamos siempre el archivo /etc/ssh/sshd_config y buscamos la directiva port para cambiar el valor a cualquier número arriba del 1024 (y menor de 65535) que no esté siendo utilizado por otro servicio que estemos ofreciendo, quedando (por ejemplo) de esta manera:
port 25259
Y como siempre, reiniciamos solamente el servicio sshd para que surtan efecto los cambios realizados. Así, al pasar un escaneo de puertos nuevamente ya no lo reconoce como un servicio estándar y de hecho, ya no lo muestra en el otro escaneo de puertos (sencillo) que le realicé.
tuxracer@hackerbox:~# nmap -O -vv server1.mi-ex-trabajo.com
Starting Nmap 4.76 ( http://nmap.org ) at 2010-01-22 16:22 CST
Initiating OS detection (try #1) against server1.mi-ex-trabajo.com
Retrying OS detection (try #2) against server1.mi-ex-trabajo.com
Host server1.mi-ex-trabajo.com appears to be up ... good.
Interesting ports on server1.mi-ex-trabajo.com:
Not shown: 992 closed ports (aparece 1 puerto cerrado más que en el escaneo anterior)
PORT STATE SERVICE
135/tcp filtered msrpc
139/tcp filtered netbios-ssn
445/tcp filtered microsoft-ds
593/tcp filtered http-rpc-epmap
1025/tcp filtered NFS-or-IIS
1720/tcp filtered H.323/Q.931
4444/tcp filtered krb524
5000/tcp filtered upnp
Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed port
Bravo!!! ya no aparece listado el servicio de sshd por el puerto 22, es más ni en ningún otro puerto*.
Es cierto, la seguridad por medio de la obscuridad, no es confiable, además la herramienta nmap tiene muchas opciones las cuales también pueden ser agregadas y encontrar un sin fin de cosas, pero como mencionaba, esas 2 directivas son básicas para dar una seguridad de lo más mínima a un servidor que esté ofreciendo conexiones por medio de ssh.
(Eso de las dos directivas "más básicas" es una subjetividad mía, los que son expertos en seguridad de servicios en Sistemas GNU/Linux o que tengan más experiencia pueden tener otra apreciación de mi punto de vista)
En el archivo de configuración /etc/ssh/sshd_config hay muchas opciones de seguridad que más adelante (en otro post) las iré comentando, sin mencionar que se pueden crear reglas con iptables o también se puede echar mano de fail2ban.
En fin, las opciones para asegurar servicios (y en especial ssh) son muy variadas que ni siquiera las conozco todavía, pero en lugar de creer que GNU/Linux por sí solo es muy seguro y podemos dejar las configuraciones por default de los servicios que ofrecemos al público, sabre decir que no es una muy buena idea, a pesar de que (comparado con el S.O. de Redmond) es muy bueno, seguro y robusto, éste tampoco hace milagros en cuanto a la seguridad, revisiones y actualizaciones que uno debe de realizar periodicamente.
Y de hecho, que por qué sigo al tanto de la seguridad (que yo humildemente conozco) de un servidor donde ni siquiera trabajo ya y ni me pagan por ello?
Simple, no hay que pagar un mal con otro mal. Al menos cuando llegue algun empleado que le gusten un poco los servidores GNU/Linux y la seguridad informática (mínima o básica) como me gusta a mi, pues cambiará los medios de acceso y con respecto a la seguridad sabrá qué hacer. No hacer nada también es una opción, pero...
También, Proverbios 3:27 dice: "No te niegues a hacer el bien a quien es debido, Cuando tuvieres poder para hacerlo."
Saludos!
lunes, 18 de enero de 2010
¿Qué es en realidad un hacker?

En pocos lugares se encuentra una buena definición o explicación de lo que es y qué no es un hacker. Como siempre, leyendo y saltando de blog en blogs, me encontré con esta charla que la dio un profesional en la materia como Martín Rubio.
Originalmente el término hacker se usó para designar aquellas personas que trataban de resolver problemas que surgían en los computadores y las redes. Los medios de comunicación emplearon conceptos errados, tales como que los hackers son los buenos y los crackers son los malos. Términos que no tiene nada que ver con la realidad, porque los crackers son una especie muy particular de hackers que se especializan en algoritmos de encriptación y ecuaciones matemáticas.
Términos más acertados son los de Black Hat y White Hat (sombrero negro y sombrero blanco). se considera la persona que utiliza su conocimiento para obtener beneficios de forma ilegal son consideradas Black Hat y el que hace investigación para obtener mayor conocimiento sin hacer nada ilegal es un White Hat. Hay que tener en cuenta que en el medio de estos dos existen muchos tonos de grises.
Se dice que un hacker gana mucho dinero, pero eso del todo no es cierto porque no hay mucha forma de evidenciar si eres hacker o no. Uno puede bajar archivos de Internet, encontrar la clave de correo de la novia o de alguien más, pero eso no es ser un hacker.
Existen cientos de grupos y enlaces que resultan cuando se busca hackers en Colombia, y la verdad después de 15 años de experiencia no reconozco a ninguno como tal.
El hacker en la historia
El hacking empezó por la pasión por el conocimiento de cómo funcionan las cosas. Originalmente el hacking existe hace mucho tiempo y en Colombia precisamente por lo que somos un país subdesarrollado como mecanismo de evolución todos los colombianos somos muy recursivos y eso para nosotros es hacking. Hacking es buscarle solución a los problemas, es encontrar una oportunidad y aprovecharla. Obviamente hay una moral ligada a ello y si lo utilizo consciente de que estoy perjudicando a otros no es lo mismo que haga un descubriendo interesante que beneficie a todo el mundo.
Ya en cuanto a tecnología, el hacking arrancó con el phreaking o hacking de los sistemas telefónicos en su momento fijos. Hoy en día existe phreaking en telefonía celular, satelital, etc.. El más famoso es el Capitán Crunch, que hoy día tiene como setenta y pico de años. Él descubrió que las centrales telefónicas (que hoy en día son muy similares), en el fondo son un computador grandísimo, podía manipularlas, administrarlas a través del diseño de una interfaz por la cual uno podía desde un teléfono por medio de tonos hablarle a la central. Esas centrales todavía funcionan en algunos sitios como Colombia. Así, aunque vayan migrando a versiones más nuevas sigue habiendo los mismos problemas. Hay más seguridad en algunos campos, pero realmente la seguridad como tal no existe. En esa época yo podía levantar el teléfono y oprimir ciertos tonos específicos y la central sabía que yo le estaba hablando a ella y podía solicitarle que hiciera cosas para mí. Cuando uno está marcando un teléfono está dándole una orden tal cuál, está diciendo márqueme a este número y ese número para ella quiere decir comuníquese con tal central. Cuando por ejemplo marco 2111111 inmediatamente la central sabe que yo estoy tratando de comunicarme con una central de taxis, me ubica la más cercana a donde yo estoy ubicado y me envía el servicio, pero eso solamente es en marcada, hay millones de funciones.
Hace mucho tiempo, no funciona ahora, las empresas internacionales mantenían enlaces muy grandes para interconectarse, por ejemplo cuando ustedes llaman a Bélgica ¿Quién cobra la llamada? A ustedes les cobra Telecom, ustedes están utilizando circuitos y equipos de la telefónica de Bélgica pero ellos no les cobran a ustedes y si su prima en Bélgica los llama desde Bélgica pasa al revés, Telecom está prestando acá servicios pero no le está cobrando nada por eso. Lo que hacen o hacían las empresas de cada país eran acuerdos entre ellas diciendo: este canal que vamos a aponer entre Colombia y Bélgica dando un ejemplo, lo pagamos entre los dos, lo usamos entre los dos yo cobro lo que sale de aquí y usted cobra lo que sale de allá. Y si de Colombia hay llaman 200 personas y de Bélgica una, pues de malas para telefónica de Bélgica y viceversa ese era el acuerdo que ellos hacían y hacían estudios para que fuera equitativo. ¿Que pasa con esa línea entre la central de Colombia y la central de Bélgica? Es gratuita para ellos, la central puede tomar la línea en cualquier momento. Si yo tengo el control de la central le puedo decir présteme esa línea y yo voy a marcar a Bélgica gratis y cuando ustedes veían en las películas que un atacante llamaba a un país, bueno ahora se usa Internet, pero en esa época hacían llamadas de un país a otro y de ese a otro y así sucesivamente es a través de este método de phreaking telefónico se tomaba control de todas las centrales. Por ejemplo tomo control de la central de aquí y marco a Bélgica, tomo control de la central de Bélgica y llamo a Turquía, tomo control de la central de Turquía así a 4, 5, 6 países, después me llamo a mí mismo a otro teléfono y estoy hablando alrededor de todo el mundo conmigo mismo. Esa gente hacia cosas curiosas para aprender cómo funcionaba el sistema, hasta ahí nada era ilegal.
Después entraron los delincuentes informáticos a usar esto para su beneficio. Por ejemplo, montaban una línea caliente, iban a ETB y les decía: señores ETB yo quiero una línea que si alguien me llama por favor cóbrele $2500 + IVA por minuto, $2000 son para mi $500 para ustedes y cada mes me pasa la factura. Entonces las empresas colocaban la línea y al final de mes se pasaba un listado de las llamadas recibidas y se hacia un balance: tanto es suyo, tanto es mío.
Entonces esta gente montaba sus líneas y a través de centrales telefónicas por todo el mundo se llamaban a sus líneas calientes y dejaban días completos conectados, entonces al final del mes ETB decía tome su cheque por equis millones de pesos, esto es suyo esto es mío y listo, gracias por sus servicios pero en realidad nadie había llamado. Desde luego la compañía no se ponía a mirar de donde eran las llamadas.
Después eso evoluciono al hacking de hardware con la revolución de tratar de convertir un servidor o convertir un equipo de cómputo potente como el de las empresas en un equipo casero, ahí empezó el famoso computer underground o’clock, ahí estaban Steve Wozniak, Steve Jobs, Bill Gates, un montón de gente conocida y montón de gente que parecería desconocida pero salió a fundar Atari, juegos de maquinitas, Apple, y muchas empresas pequeñas de computo salieron de ahí a desarrollar software como Microsoft y en realidad solucionaron el problema. Quiero tener un computador en mi casa, quiero hacer un computador en mi casa, así solo tenga tres switch que prendan tres bombillos y no haga nada más. Esa curiosidad hizo que la gente hackeara la tecnología de cómputo para así poder tenerla en su casa.
Más adelante en los últimos 10 años se puso de moda la ingeniería social o social engineering. La persona más famosa es Kevin Mitnick. Él tenía unas habilidades excepcionales para sacarle información a la gente, cuando no lo estaban persiguiendo. La pasión de Mitnick era la telefonía, pero como no tenía mucha habilidad técnica y quería saber de telefonía, trataba de meterse a sitios de telefonía a robarse programas e información. Y en una de esas incursiones se encontró con quien no debía y lo empezaron a perseguir. Cuando lo atraparon él llevaba muchos años escapando a punta de ingeniería social. Por ejemplo un juez daba la orden de “chuzar” la línea del padre de Kevin, para saber donde estaba cuando él llamara. Como Mitnick tenía conocimiento del sistema telefónico y tenía la capacidad de hacer ingeniería social, de conocer toda las “jeringonsas” de los operarios del sistema telefónico, llamaba con toda la propiedad y decía: “soy el operador de la central tal, estamos en estado tal y necesito hacer un cambio en su central porque nos llegó la orden de un juez y la orden estaba mal y aquí tengo a tres personas del FBI, reclamando que cambie esa “chuzada” y le respondían “si perfecto no hay problema”. Si le pedían las claves, él ya las tenía. Pero finalmente lo que le metió en problemas fue eso, que levanto la “chuzada” del teléfono de su padre y se la puso al juez que había dado la orden inicial.
Eso es el hacking de personas, es vulnerar la confianza de una persona y eso es muy común. Hasta hace dos, tres años todos éramos extremadamente vulnerables a que nos pidieran la clave de Internet y uno la daba sin ningún problema.
¿Quién no es un hacker?
La gente que se hace pasar por hacker habla de lo que no conoce a fondo, enseña o trata de enseñar o le gusta que le enseñen. En la comunidad hacker uno nunca enseña ni pide que le enseñen, porque las características de un hacker básicas son la disciplina y dedicación, es importantísimo tener autosuficiencia y ser autodidacta. Entonces nadie me va a enseñar lo que yo necesito aprender. Me pueden guiar, me pueden decir léase esto o monte esto y pruebe que pasa. Entonces uno mismo está aprendiendo, pero nadie se va asentar de la mano a decirle mire haga estoy haga aquello. En los 15 años que vengo trabajando seguridad informática creo que he dictado más de cien cursos de diferentes temas, y si ahora cogemos a todas las personas que han asistido y les pregunto todo lo que hablábamos en los cursos, seguramente no recuerdan ni el 10%. Es muy diferente que le “enseñen” a uno a que uno mismo se enseñe.
Tomar créditos por otros, ser creído y arrogante con el conocimiento, saber bajar herramientas de hacking de Internet y hackear sitios no requiere mayor habilidad, saber programar no hace a un hacker, es una característica importante y necesaria en ciertos puntos para ser un hacker, pero no necesariamente. Tampoco saber de sistemas operativos como (GNU/)Linux. Todas esas son cosas que sumadas van aumentando la capacidad de ser hacker, pero no necesariamente son requisitos y no lo hacen a uno un hacker.
¿Quién es un hacker?
Para nosotros un hacker es una persona que siente un pasión especial por un tema en particular, tanto que está dispuesto a todos los días a aprender algo nuevo de ese tema, no necesariamente tiene que ver con tecnología, puede ser un hacker en astronomía o en arquitectura por ejemplo o en física por decir algo, es querer saber más, es querer ver cómo funcionan las cosas hoy, y ver cómo puedo ampliar ese conocimiento.
Que si hace un hacker:
Resuelve problemas y construye cosas sobre cualquier tema, para nosotros el mundo está lleno de problemas fascinantes para ser resueltos. Ningún problema tendría que resolverse dos veces, él ejemplo típico es: hace unos años intento ser vegetariano, a veces como carne pero intento no comer carne y descubrí en Avianca (una aerolínea colombiana) que si uno vuela y avisa que es vegetariano, le tiene un menú especial. Pero yo lo descubrí de otra manera, yo iba en un vuelo, no había avisado que era vegetariano y me dio la curiosidad de decir que yo era vegetariano y preguntar que si tenían un menú vegetariano. Bueno vamos a averiguar, fue la respuesta. A todos nos habían dado, yo obviamente lo rechacé, un sanduchito mínimo, con una tajadita de queso una tajadita de jamón y una hoja de lechuga. Me pareció un poco pobre para un vuelo de 4 horas. Entonces pregunté por el vegetariano por si de pronto tenía algo más, dos hojitas de lechuga, no sé... y me trajeron un plato gigantesco con una ensalada de frutas, con una ensalada de verduras, galletas integrales y otro montón de cosas. Obviamente toda la gente que estaba sentada alrededor mío ya no me quería, pero había descubierto cómo funcionaba el sistema, no era equitativo para los no vegetarianos. Entonces de ahí en adelante siempre pido vegetariano y termina uno comiendo más que lo que le planeaban dar por el precio que uno pago.
Hacking es buscar soluciones a problemas sencillos del día a día. Ningún problema tendría que resolverse dos veces. Si yo estoy implementando cualquier cosa, algo tecnológico o en mi casa tengo que cambiar un bombillo y me toco diseñar una escalera diferente o lo que sea, si yo lo soluciono, la idea es tratar de publicar los resultados para que el que tenga el mismo problema mañana, lo solucione en 5 segundos y se enfrente a la siguiente parte del problema y cada vez tengamos más conocimiento.
Si yo me siento 6 días, 6 meses o 6 años a solucionar un problema y después alguien se encuentra con el mismo problema y tiene que volver a hacer todo lo que yo hice, entonces no estamos avanzando, estamos todos como la teoría del cangrejo colombiano. Si dejamos un balde lleno de cangrejos del primer mundo, europeos o gringos y nos vamos, van a tratar de escalar y a hacer pata de gallina, cuando uno vuelve a la media hora el balde está vació. Si está lleno de cangrejos colombianos, al primero que empiece a subir los demás lo cogen de una pata y lo jalan y cuando uno vuelve a las tres horas, está todo lleno porque ninguno deja salir a ninguno. La idea es que todos nos colaboremos.
Si estás aburrido no tienes actitud de hacker. Un hacker siempre está pensando en algo. Yo tengo un problema en los ojos que es estrabismo, uno de los músculos de mis ojos jala más, generalmente para arriba. Entonces yo estoy o mirando para arriba o estoy agachando la cabeza para miraros. Por ese problema la gente piensa que cuando estoy mirando para arriba no estoy haciendo nada. Lo que pasa es que yo desarrollé esa enfermedad desde muy pequeño desde antes de tener dos años. Para mí es como si apagaran el monitor. Yo estoy pensando a dentro en otra cosa. La idea es que uno tiene un estado semicatatónico en el que si no está concentrado en el que tiene al frente, está concentrado en algo más.
La idea es que si uno se considera hacker, todo el tiempo se debe estar tratando de resolver algún problema. Puede ser ¿cómo pagar el recibo del agua o del teléfono?, pero es un problema que necesita solución. Técnicamente, buscamos a toda costa la libertad en todos los sentidos como el software libre y ese tipo de cosas.
Requerimientos para considerarse un hacker
Primero se requiere aprender los conceptos básicos, es decir si yo quiero aprender a hacer un cohete, lo primero es aprender que existe ya la fórmula y no empezar a solucionar el problema de cero. Ya alguien tuvo que haber trabajado en eso. Entonces es necesario aprender los conceptos que existen.
Segundo, entender el estado del arte, qué es lo más avanzado que hay afuera en este tema. Si ya sé hacer cohetes con agua, gas y ahora quiero hacerlo con explosivos o algo así (no sé si sea legal o no), siempre ver qué es los más avanzado que hay afuera y a partir de ahí desarrollar soluciones nuevas y si se logra un avance interesante, tratar de publicarlo, eso es opcional porque hay temas de los que no es fácil hablar. Pero la idea es tratar de publicar todo lo que uno encuentre para ayudar a los que vienen atrás.
Y no considerarse un hacker, hasta que un verdadero hacker lo llame a uno así. No hay que autoproclamarse.
Certificaciones de hacker
Existen en el mercado un montón de certificaciones para ser hackers, que dicen si usted toma este curso, paga 400 dólares, se sienta aquí dos horas y si pasa es un hacker. Obviamente después de ver todo lo que les he hablado antes, para nosotros esto es una cachetada, no estoy en contra de las certificaciones es muy probable que a mí me toque tomar varias de estas porque para el mercado son útiles, para una empresa no es lo mismo que le llegue un pelado de bachillerato y diga “yo sé hackear porque leo el correo de mi papá”. Yo les hago esa prueba de penetración cuando llega una persona diciendo yo tengo esta certificación. Así por lo menos sé, de qué me está hablando cuando usted le dice hágame unas pruebas sin negación de servicio. Esto le garantiza al mercado, por lo menos a las empresas, que la persona que están contratando sabe de qué le están hablando. No le certifica que sea un hacker, pero por lo menos certifica que es alguien competente o medianamente competente en el tema. Son útiles porque el mercado las va a pedir.
Si uno quiere hackear ¿cómo puedo empezar?
Primero, identificar si realmente se tiene la vocación y dedicación necesarias. En LowNoise HG mucha gente se nos acercan y nos dicen “yo quiero aprender a hachear” nuestra respuesta siempre va a ser: proponga un tema de investigación que le parezca interesante, nosotros le apoyamos con todos los recursos que podamos, conocimiento, equipos etc. Y a partir de eso usted va a producir nuevo conocimiento y nosotros vamos a ver qué ¡tan buen hacker es! Mucha gente empieza y no llega ni a la mitad... las excusas son múltiples “es que yo tengo mucho trabajo”, “es que no pude”, “estuve ocupado”.
Yo presté servicio en la armada en Estados Unidos y un cuento que echo muchas veces y a todo el mundo cuando me dice que no tuve tiempo es este: En la naval uno siempre llegaba a formación temprano para inspección, uno debía estar bien afeitado, bien vestido, con el uniforme, los zapatos. Yo estudié ingeniería nuclear y teníamos unas horas absurdas de trabajo, entonces cuando nos preguntaban ¿Por qué sus zapatos no están bien embolados? Y respondíamos “No tuve tiempo, es que estudie hasta las tres de la mañana”, ¿Usted durmió anoche? ¡Sí, sí señor! ¡Ah! entonces si tuvo tiempo. Ese es el tipo de dedicación que se busca. Si uno realmente quiere hacer esto, hay que estar apasionado.
Hay que tomar el tema de hacking como un hobby, todo el mundo que entra y me pregunta yo quiero ser hacking, es porque quieren en el termino de 6 meses o 6 días, tener un trabajo en seguridad informática y mucha gente que me dice yo quiero ser hacker, me está diciendo en el fondo “déme trabajo”, no sé nada, enséñeme y déme trabajo.
Hay que tomar esto como hobby. Por ejemplo, yo trabajo única y exclusivamente con sistemas operativos, redes, también hacking, pero de eso nunca me verán hablar en una charla, mi día a día es vulnerar equipos operativos, equipos de red, mostrarle a los clientes que tan vulnerables son y qué problemas tienen, nunca me verán hablar de eso en mis charlas, porque mis charlas están limitadas a lo que hago a fuera de mi trabajo.
Si uno tiene la vocación uno le encuentra tiempo a todo, si uno dice quiero hacer una investigación con animales y la saca adelante así sea con lo que toque, así haya planeado demorarse 2 meses y se demore 6 pero la sacó adelante es un buen indicio, pero si dice que se demora 6 meses y al mes y medio dice ¡no! no puedo pues es un mal indicio. Uno mismo tiene que llegar a esa conclusión, nadie le va a decir oiga usted no está rindiendo.
Evaluar las razones de por qué se quiere ser hacker
Si quiere ser hacker, porque quiere tener mucha plata, está empezando por el lado que no es.
Hay que adoptar la mentalidad de hacker, el mundo para todos nosotros es un universo que está lleno de problemas fascinantes que resolver. Es tener la capacidad de buscar quien ya se ha enfrentado al mismo problema y si lo soluciono tener la capacidad de implementarlo y ver como complementarlo. No aburrirse, exigir y ejercer libertad en todo aspecto.
Aprender a programar a lo menos un lenguaje de programación por lo menos los más comunes o los que se están usando ahora como C, python, perl, ruby, lisp, es opcional pero recomendable, obviamente estamos hablando de hacking de tecnología.
Aprender a utilizar a fondo software Open Source, especialmente Sistemas Operativos, esto hace 5 años era impensable preguntar en una audiencia bueno ¿cuantos acá utilizan Linux en el computador de su casa? ¡Nadie! Hoy en día ya por lo menos la gente ha trabajado en Linux, en la universidad, en el trabajo, eso es un gran paso.
Aprender por lo menos un idioma extranjero, recomendable inglés o chino. Inglés porque de nuestro lado del mundo es la comunidad un poco más avanzada en estos temas, generalmente los problemas ya resueltos están en inglés y chino ¿por qué? ¡Porque son más! Hay mucho chino. Si uno busca la solución a un problema generalmente el 25% de páginas de respuestas esta en inglés y el 70% o más están en chino. Así que si uno supiera chino encontraría más soluciones ingeniosas.
¿Cómo avanzar?
Obtener respeto y con el tiempo hay que darse a conocer, para que más gente empiece a hacer hacking, hoy en día ser hacker trae consigo una reputación. Sin embargo, hay que saber como obtener reputación y que la reputación obtenida sea realmente la que se desea. Mucha gente que empezó a investigar hace mucho tiempo, creó la reputación que no debía y están fuera del país o en la cárcel. En realidad no son delincuentes informáticos, sino son hackers o investigadores que no supieron manejar el enfoque de su reputación.
¿Cómo se obtiene respeto?
No se obtiene dominando a otros o hackeando a otros. Ser apuesto o adinerado no funcionan, bueno a mi no me funcionan. Se gana respeto única y exclusivamente entregando el tiempo, entregando creatividad, resolviendo problemas de otros, no solamente los de uno y obteniendo resultados de acuerdo a las habilidades, reconociendo a qué nivel de problemas se va poder enfrentar. Entre otras, también sirve ayudar a probar y mejorar software open source, publicar información útil, no estar conforme con un rango estrecho de habilidades, como les decía, ahora yo trato de hackear muchas cosas que me apasionan, no solamente lo que hago en mi trabajo, sino también otras líneas, sistemas electrónicos, armas, entre otros.
La idea es descubrir cuáles son esas pasiones que se tienen y en todas empezar a hacer hacking. Se puede llegar a ganar dinero pero no debe ser el objetivo. Como les decía, el hacking debe ser como un hobby. No se me ha presentado la primera persona que me diga “yo soy arquitecto o albañil o panadero o economista y quiero hackear en mi tiempo libre, quiero seguir trabajando en mi profesión” y me diga “no quiero vivir de esto, lo que quiero es aprender, aprender a hachear”. Eso para mí sería muy chévere. Yo por eso enfoco mi hacking que público y muestro a todo el mundo las cosas que no hago nunca en mi trabajo.
Escribir correctamente el idioma nativo es muy importante. Poder hablar y tener una conversación inteligente y escribir correctamente en su idioma para poder explicarles a otros sus investigaciones y los logros alcanzados.
Leer ciencia ficción, entrenar artes marciales, estudiar alguna disciplina de meditación, desarrollar oído analítico para la música, apreciar el sarcasmo y los juegos de palabras, este entre otros aspectos que deben tenerse en cuenta para ser un verdadero y buen hacker.
Mi mejor consejo para los que quieren empezar o avanzar en el tema de hacking es: nunca, pero nunca crea nada de lo que encuentren en Internet, en libros, ni siquiera en esta charla, todo lo que usted vea debe comprobarlo el 100% de lo que le llegue a sus manos, solo así podrá tener las herramientas necesarias para resolver ingeniosamente cualquier problema.
viernes, 15 de enero de 2010
Donde se encuentra la libreta de direcciones de Thunderbird en Windows

Este si que va de al vuelo, y no se si ahora me doy al vuelo de esta empresa que estuve los últimos 3 años de mi vida.
El post de "al vuelo" es sobre dónde se guarda la libreta de direcciones de Mozilla Thunderbird en el EQUIS-PE y después de buscar un ratillo, la encontré aquí:
C:\Documents and Settings\Usuario-de-XP\Datos de programa\Thunderbird\Profiles\894itjwh.default\abook.mab
El otro lío es saber dónde la voy a pegar en la carpeta del Thunderbird de GNU/Linux de mi /home
Cuando lo haga, lo posteo para que no se me olvide XD
miércoles, 13 de enero de 2010
El soporte técnico de la edad media XD
Así que si por casualidad vienes a parar a mi humilde blog porque pusiste en Google la palabra "soporte técnico" o algo relacionado al soporte, detente unos 2 minutos y unos cuantos segundos que espero te rías con el contenido de esto:
Bytes!
sábado, 9 de enero de 2010
Cómo configurar la tecla "Win" en Debian o Ubuntu

Por lo general (y porque así es el Marketing) los teclados de nuestros equipos, llámese laptop o desktop, al lado de la tecla Alt, ya traen una tecla con el logo del "otro" Sistema Operativo (si es que se le puede llamar así a esa colección de bugs ¬¬), que usualmente esa tecla no tiene ningún uso inicial (por el momento) en nuestro Debian (usando Gnome) o Ubuntu.
Pues leyendo los blogs que sigo, me encontré en UbuntuLife una forma para darle utilidad a "esa" tecla que ya tenía días de no usarla, y la podemos "setear" para que nos abra las opciones del menú principal de Gnome y la forma para hacerlo es digitar en una consola lo siguiente:
gconftool-2 --set /apps/metacity/global_keybindings/panel_main_menu --type string "Super_L"
Para dejarla como antes si es que ya la teníamos configurada con otro(s) atajos del teclado volvemos a teclear:
gconftool-2 –unset /apps/metacity/global_keybindings/panel_main_menu "Super_L"
Como es de notar, para activar o desactivar, lo único que cambia es la opción "--set ó --unset" que se le pasa a
gconftool-2.La fuente en donde lo leí es esta: UbuntuLife.
Yo no uso KDE, pero ha de existir una utilidad semejante/similar para utilizar el menú principal con esa tecla.
Bytes!
sábado, 5 de diciembre de 2009
Que son los VAP (VAPs, un post de "al vuelo")
Pues viendo unos videos en youtube, Mr. mutts (creador/compilador de la ya extinta distro WHOPPIX (acronimo de "White Hat" knOPPIX, que se baso en Knoppix), ha sufrido modificaciones y paso a llamarse WHAX (basada en Slax, una mini-distro derivada de Slackware), y si mal no mezclo lo que se, ahora su distro se llama BackTrack (basada ultimamente en Ubuntu). Pues mutts ocupa en un video una herramienta llamada kismet, y pues como estoy en esto de querer conocer mas sobre el mundo wireless no dude en buscar y descargar el kismet para estudiarlo un poquito.
Viendo el README del pakcage vi en varias oportunidades que menciona VAP por aqui, VAP por alla (y yo... "WTF" que significa VAP en lo relacionado a las tarjetas wireless?), asi que me puse a googlear un poco y encontre esto en http://wirelessdefence.org (en ingles):
"MADWiFi supports virtual access points (VAPS), which means you can create more than one wireless device per wireless card (the host wireless card = wifi0). "
Interpretado al español: "MADWifi soporta Puntos de Acceso Virtuales (VAPs), lo cual significa que puedes crear mas de un dispositivo inalambrico por tarjeta de red inalambrica -que tengas instalada en tu maquina- (la tarjeta de red inalambrica = wifi0)"
Ojo, MADWifi, es un tipo de driver utilizado para optimitzar las tarjetas inalambricas Atheros, en lugar de utilizar el driver privativo del fabricante. No se (creo que no, por lo que dicen en la fuente de la informacion, que "no todos los comandos son soportados por todas las tarjetas/firmwares"), por lo que los comandos propios para utilizar con interfaces athX son de exclusividad de las tarjetas Atheros, si a alguien le funcionan tales comandos con otra tarjeta/firmware que me deje un comment y lo pongo como agregado a este post! :P
Para tales efectos, resolvi mi duda sobre ¿Que son los VAP?, es "entico" como las tarjetas virtuales ethernet que se crean (pero que ya esta en desuso) en GNU/Linux, por decir que de tu "eth0" puedes crear "eth0:1", "eth0:2", etc.
Espero que a alguien mas que empiece en el mundo wireless (que no sepa ingles) y que solo ponga en google "que es VAP" le sea esto de ayuda.
(PD: Soy un fan tambien de la correcta escritura -ortografia- pero por motivos de tiempo -o de weba- no le he configurado correctamente el layout del teclado a mi laptop y por eso es que no me salen de momento las vocales tildadas :-/ )
Saludos!
martes, 17 de noviembre de 2009
Filtrando contenido con Squid+Dansguardian+Iptables
Respetando la autoría intelectual del propietario del artículo/solución presentada (Adolfo Maltéz), el contenido original de este post puede ser encontrado en el archivo de la lista de la comunidad de Usuarios Debian GNU/Linux de El Salvador: (http://lists.debian.org.sv/pipermail/debian-sv/2009-April/000387.html)
Saludos Lista.
Hace varios meses (Junio 2008), tenia un problema con SQUID.
emonge me paso el tutorial (http://blog.debian.org.sv/?p=
de la instalacion de servidor, pero aun asi no solventava mi problema,
porque el escenario es distinto.
Pero ya lo solucione :)
Planteamiento:
Existe en la empresa un servidor HTTP Proxy SQUID, que es administrado
por otro departamento.
A mi no me dejan ni verlo :(
Debo instalar un servidor HTTP proxy en una pequenia LAN, pero la
unica salida a internet es el Proxy Padre.
En mi caso el proxy que debo configurar es un proxy Hijo.
La autenticacion la debe realizar el proxy padre como de costumbre,
En mi proxy tengo DansGuardian.
Todo bien con el Tutorial http://blog.debian.org.sv/?p=
Las dos tarjetas son necesarias.
Problemas que aparecieron:
1. Necesito pasarle las credenciales de los usuarios al proxy padre,
para que este las valide y les de el INTERNET.
Eso se resuelve configurando squid (/etc/squid/squid.conf) con esta linea.
cache_peer 192.168.100.5 parent 8080 0 default no-query login=PASS
Donde 192.168.100.5 es la IP del proxy padre, que escucha en el 8080,
y lo mas importante login=PASS quiere decir que las contrasenias y
usuarios para el uso del proxy las solicita el padre. el hijo solo se
las alcanza ;)
2. No me resolvia conexiones con SSL (https para ser exactos), despues
de buscar y buscar, encontre que habia que poner la siguiente linea,
en el fichero de configuracion (/etc/squid/squid.conf):
nonhierarchical_direct off
Esto es para que le mande toda peticion (incluida https) al padre, ojo
que por defecto esta on
La verdad la configuracion de SQUID es un relajo, se pueden hacer
tantas cosas (y se pueden no hacer otras, si no se configura bien).
Eso soluciono mi problema, talves a alguien le sirve luego.
Nos vemos luego.
Att. Adolfo Maltez
jueves, 20 de agosto de 2009
Ver procesos activos en Solaris 10
Este martes 18/08/2009 entre otras asignaciones se me pidió instalar un Solaris 10 en un Servidor DELL Power Edge R710, --nunca lo había hecho XD-- (aprovecho para decir que ya es gratis la descarga, obviamente no es así con el soporte), así que, metiéndole dedos a google encontré una guía de instalación del fabricante y manos a la obra!La instalación fue hecha sin mayores dificultades, solo bastaron unos leves conocimientos acerca de particiones (solo para ubicar la swap) ya que será un servidor de respaldos.
Entre las cosas que veía lo del networking para que pudiera conocer el mundo exterior, repentinamente empezó a hacer un ruido de sobrecarga de trabajo, y alegremente dijito "top" para ver lo que pasaba, como en cualquier sistema GNU/Linux o Sistema Operativo tipo POSIX, y... (WTF!) no funcionó :(
Así que, como google siempre es nuestro amigo aliado (tengo que confesar que me sentí tentado de preguntar primero al canal irc de #linux.org.sv, resistí la tentación :P) después de un par de tecleos, encontré que en lugar de top se llama "prstat", que su salida difiere un poco la vista con el otro comando, pues no varía tanto y su función es la misma, y pues el tal ruido que escuchaba era que el entorno gráfico estaba "echando riata" :P
Algo relacionado con la conectividad a la red, para poner los dns, vi en unos foros que había que editar el archivo /etc/resolv.conf (al igual como se hace en Debian), y pues como no estaba lo creé y funcionó :D
Bytes!
jueves, 23 de julio de 2009
De nuevo, un "mensaje de pesca"
Al parecer, han sido poco creativos... La misma manera de proceder:
Priemero, te mandan a decir en el Subject del Correo que es una nueva alerta de "seguridad" y cuyo remitente es el Banco Scotiabank:
Segundo, ni siquiera se molestaron en utilizar javascript para esconder el verdadero destino del enlace, lo constatamos poniendo el puntero del ratón sobre el enlace que nos invita a que nos registremos en nuestra cuenta "ScotiaCard On-Line" (ya hace buen tiempo que cerré la cuenta que tuve con "Ahorromet"* XD):
Tercero, tristemente te das cuenta que Firefox te advierte que no es un sitio legal :'(
aaay... qué pena sniff, sniff... (yo creo que el interné exploter lo hubiera dejado pasar como entra Juan por su casa XD):

Y como último paso, le insistí a Firefox que me dejara pasar, diciéndole que se hiciera el de los panes con esas advertencias y que me dejara entrar para ver la obra de arte con el 'makeover' que los Phishers se habían hecho y pues, taraaaá... He aquí su obra de arte al intentar hacer el sitio de registro on-line de ScotiaCard:
Que está muy bien parecido al original (Felicidades, desgraciados... XD):
Enlaces del sitio Original y del sitio Phishing (Después de ignorar las advertencias).
Por aquí dejo unos sitios informativos para evitar ser víctima de fraude por medio de Phishing.
PD:
* No me quedé con las ganas de ponerles info para que los phishers se sintieran contentos que habían pillao a alguno, les puse en los campos:
ScotiaCard: "453-Your-Mommy"
Password: "Your-Aunt-in-underclothes"
:-)*Ahorromet: Nombre de un Banco nacional que fue absorbido por el transnacional Scotiabank.
Bytes!
Manuales gratis PDF de OOO (OpenOffice.org)
Después de poco venir por mi mismo "espacio", ahora decidí venir y pues estaba leyendo los blogs que he puesto en mi pedazo de BlogRoll, y por medio del Informático de Guardia (él se dio cunta por medio de otro blog) vemos que la gente de GUGLER (al momento de publicar este post el sitio estaba off-line) ha realizado una labor muy buena al elaborar documentación en español de las aplicaciones de la suite de ofimática libre popularmente conocida sólo como OpenOffice que sustituye al MSOffice tradicional.Los archivos PDF están en un servidor de alojamiento gratuito, así que no hay problema por publicar de forma directa los enlaces de descarga del mismo.
Y lo mejor de todo, es que esta documentación está publicada bajo la GFDL, una forma ética de compartir información (anteriormente me ofrecí a traducir unos artículos -indicando que iba a respetar y hacer mención de la fuente original- acerca comandos y trucos de GNU/Linux, pero lastimosamente el autor mismo dice que es un gran creyente del compartimiento del conocimiento con otros, pero que no está a favor de que se traduzcan sus artículos. Bueno es cosa de él, yo respeté su desición).
Pero bueno, sin mas sentimentalismo por aquellos que no les va muy bien con el idioma inglés, a continuación la información de los paquetes equivalentes a la suite privativa y los respectivos enlaces de descarga de sus PDF's:
Write: El procesador de texto que reemplaza al tal "Huor".
Calc: La hoja de cálculos que reemplaza al tal "Ecsél".
Impress: Sirve para hacer presentaciones y reemplaza al tal "PauerPoin".
Draw: Editor de gráficos que reemplaza al "Vicio".
Math: Creo que no sustituye a alguno, éste programa es un editor de fórmulas matemáticas.
Espero que a alguien les sean estos PDF's de gran utilidad, como lo serán para mí cuando los termine de leer :)
Bytes!
jueves, 9 de julio de 2009
Dando unos pasos (lentos pero ahí voy...)
Bytes!
martes, 7 de julio de 2009
Sabía que debe existir una fórmula para eso
Sucede que cuando invitaron al señor Smahán a esa radio, la cualidad que posee él con su memoria es decirte qué día de la semana (de Lunes a Domingo) fue en cualquier fecha.
A la verdad, hace años, cuando lo escuché en la radio pensé que los mismos patanes de la YXY (o no me recuerdo si era la SCAN) eran los que le estaban ayudando (característica de algunos es que somos desconfiados o incrédulos), pero a decir la verdad muy modestamente decía él (Sr. Smahán) que: "Todo esta en la memorización" y ahora le creí por un rato...
Y es que sabía que debe existir una fórmula para poder hacer eso con una destreza y rapidez, que en un par de segundos te lo digan con una exactitud. El tema es que ahora por la mañana cuando venía desde la /sbin/utec para el /bin/work me lo encontré en un autobus y casualmente se llegó a sentar a la par de mí, y empecé en mi mente a debatir si le cuestionaba o no, la cosa es que lo hice: "Buenos días don Eduardo, me pudiera decir qué día de la semana fue el 9 de mayo de 1979...?" (la fecha en que nací :-P ) y en menos de un segundo me dijo "emmm... fué un miércoles y tu cumpleaños en este año fue un sábado" (aweb* es él, pensé), y casi instantáneamente me dijo "Mirá, todo está en la capacidad de memorización" y seguido de eso replicó: "Toda la gente quiere saber qué día de la semana nació... Uta, ya me reconociste, verdad..." -él lo dijo con una "p" al principio- (Noooo... que va, a cualquier persona que me encuentro en el bus le pregunto si sabe en que día de la semana nací... ¬¬) ah, sí aún me recuerdo de la entrevista y prueba de su memoria que le hicieron en una radio (y también del hacke-mate con Alfil y Torre que me patrocinó en el INDES hace unos cuantos años).
Y en el trayecto en tanto que llegaba yo a mi destino hablamos de Ajedrez y de esa habilidad que él posee con respecto a las fechas. Ahora, después de Googlear un rato descubrí que es más bien su cualidad de memorizar la fórmula (sabía que tenía que existir una, aunque no la he comprobado), y bueno por qué no, es de hacer notar también su agilidad mental.
Leía en la flecha.net que un ciudadano búlgaro "adivina" qué día de la semana es cualquier fecha concreta.
En realidad, el señor Smahán es un tipo que como cualquier otro quien comparte tus mismos gustos y aficiones por algún deporte o alguna otra cosa en particular, en sí, es alguien es agradable platicar.
Bytes!
miércoles, 1 de julio de 2009
Post express...
Las últimas cosas que le han pasado a /me:
* Registrarme como usuario de Ubuntu en LaunchPad y firmar el Código de Conducta sin morir en el intento (gracias al Mr. DKCross por la ayuda!) :)
* Ser parte de la comunidad de Ubunteros de la UTEC -- UbUTEC.
Y aún tengo varios posts en el Gedit para publicar (mismo canto de siempre), pero al rato los hago.
Hasta el próximo...
Bytes!
lunes, 18 de mayo de 2009
Bueno... dijo que no!
Conste que le dije que mencionaría la fuente original de donde lo había traducido, pero me mandó muy amablemente a su apartado de privacidad.
Si algun internauta que por casualidad pase o venga a parar por aquí buscando "Artículos de Linux" u otras cosas relacionadas al software libre u OpenSource o al fabuloso juego del "Tux Racer" y guste revisar la clase de artículos que tienen Ramesh N. ahí, este es el enlace.
Bytes!
viernes, 15 de mayo de 2009
Capacidad de Planificación y Ejecución
Pues eso, "Capacidad de Planificación y Ejecución" es lo que le falta en el poste que subí relacionado a las habilidades que los desarrolladores (o personas que se dediquen a la informática) necesitarán en los próximos 5 años, en realidad de que te puede servir tener las 12 habilidades que mencionaba antes si no posees buenos métodos o principios para planificar tus proyectos y luego ponerlos en ejecución? Como que no, vea?Esa extraordinaria habilidad que me faltaba me la sugirió mi amigo Wiwin, quien es un experto en la materia. Si de casualidad o por ver que loquera nueva he puesto, recomiendo no dejes de pasar por el blog de Wirwin, te gustará!
(Bueno, ahí voy tratando de salir con los *postes* que tenía pendientes de poner en el igloo :P )
Bytes.
viernes, 8 de mayo de 2009
The last post on 29

Creo que no postearé mas tarde (ya son las 5:04pm), ya no pude escribirle a un hindú para que me dé permiso de traducir sus artículos de GNU/Linux del inglés al español (a esta serie le llamaré "los masticados"), me faltaron varios posts que poner que están en la bandeja de salida debido a las cosas triviales que se hacen en el trabajo y por qué no decirlo, tambien por parte de la weba...(Post que vendrán aunque un poco retrasados: FLISOL, convivio con los brothers del ministerio, agregar la habilidad No. 13 que todo Desarrollador necesitará en los próximos 5 años -recomendada por Wirwin- otro "meme" que me lo mencionó Wirwin que de paso le deseo buen viaje, ya que va para España :D y 'los masticados' que los empezaré a postear si aprueban que los traduzca/interprete).
Mañana, gracias a Dios, entro a los "...entas" será hasta las 11:20pm que los cumplo, así que una de las cosas que todavía haré mañana por la mañana, si es que amanezco con vida: ir al cine (FF4) e iré a probar suerte con las Dance-Machines de metro (siempre quise aprender en esas cosas, mañana puede ser un buen día para aprender :) )
Hasta aquí el último post en mis 29 :D
(PD: Por cierto, bonita imagen que me encontré, y muy acertada "Chau... 29" :-) )
Bytes!